Preferências de cookies

Escolha o que podemos usar. Cookies não essenciais só são ativados com a sua permissão. Detalhes na política de cookies.

Categorias de cookies

Avaliações de privacidade podem mudar conforme a forma de testar textos desidentificados

Por · Publicado em · 1 fonte citada

Em resumo

  • Artigo no arXiv analisa como escolhas da avaliação afetam o que se conclui sobre vazamentos de atributos em textos desidentificados.
  • Em um teste, um editor aparece em posições diferentes conforme a métrica usada.
  • Uma avaliação de privacidade de texto desidentificado pode pedir a um modelo de linguagem, tratado como adversário, que tente adivinhar um atributo protegido de uma pessoa.
Circuit Board (260854457)
Foto: Circuit Board (260854457) / Wikimedia Commons · CC BY-SA 3.0 · imagem ilustrativa

Uma avaliação de privacidade de texto desidentificado pode pedir a um modelo de linguagem, tratado como adversário, que tente adivinhar um atributo protegido de uma pessoa. Segundo o artigo “Residual Attribute Leakage Is an Interface”, as conclusões desse teste dependem também de como a avaliação é configurada — e não apenas do texto examinado.

Os autores propõem uma pontuação de vazamento que normaliza pelo prior e limita o ganho de confiança do modelo no valor verdadeiro do atributo. O artigo considera elementos da interface de avaliação como a pessoa consultada, as opções de resposta, o prior, o modelo adversário e a regra de pontuação. Os pesquisadores variam escolhas desse tipo em versões fixas de três corpora.

Um editor com posições diferentes

Em um teste de estresse, os autores avaliam um editor que substitui, nos mesmos trechos que seriam removidos por um editor de redação, a forma de um sexo pela forma do sexo oposto. Segundo o artigo, essa alteração engana o adversário sobre a maioria das pessoas. Ainda assim, nas mesmas entradas do MedQA, o editor fica em primeiro lugar entre os avaliados quando a privacidade é interpretada a partir da pontuação proposta. O artigo relata a mesma posição quando se usam a acurácia de ataque e regras de pontuação própria interpretadas como medidas de privacidade.
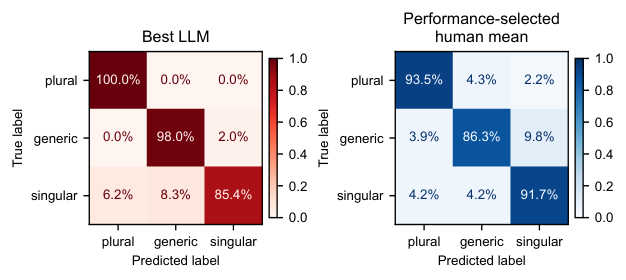
O resultado muda com outra leitura: uma interpretação do AUC que não varia com a renomeação das categorias coloca o editor em sexto lugar entre oito. Além disso, segundo os autores, um adversário que leva em conta a regra de pontuação consegue recuperar o atributo a partir do mesmo texto.

O efeito das escolhas de avaliação

Nas versões comuns dos textos, a maioria das mudanças de veredito corresponde a ganhos ou perdas de separabilidade. Ao variar seis escolhas em todos os pares, o artigo registra inversões de comparação apenas quando muda o adversário: cinco entre 124 mudanças. Os autores também apontam que a consulta pode ser direcionada à pessoa errada.

Para examinar princípios de edição, os pesquisadores construíram o SACC, descrito como um editor rastreável, e testaram separadamente dois princípios. O artigo mostra que a vantagem associada ao editor não se mantém em todas as situações. Em conjunto, os resultados indicam que a avaliação depende da interface escolhida e que uma única métrica pode levar a leituras diferentes sobre o vazamento residual.

Fontes

  1. Residual Attribute Leakage Is an Interface: Auditing Privacy Evaluation After Text De-identification

Este texto foi produzido com apoio de inteligência artificial a partir das fontes acima e revisado segundo a nossa política editorial. Encontrou um erro? Peça uma correção.

Leia também